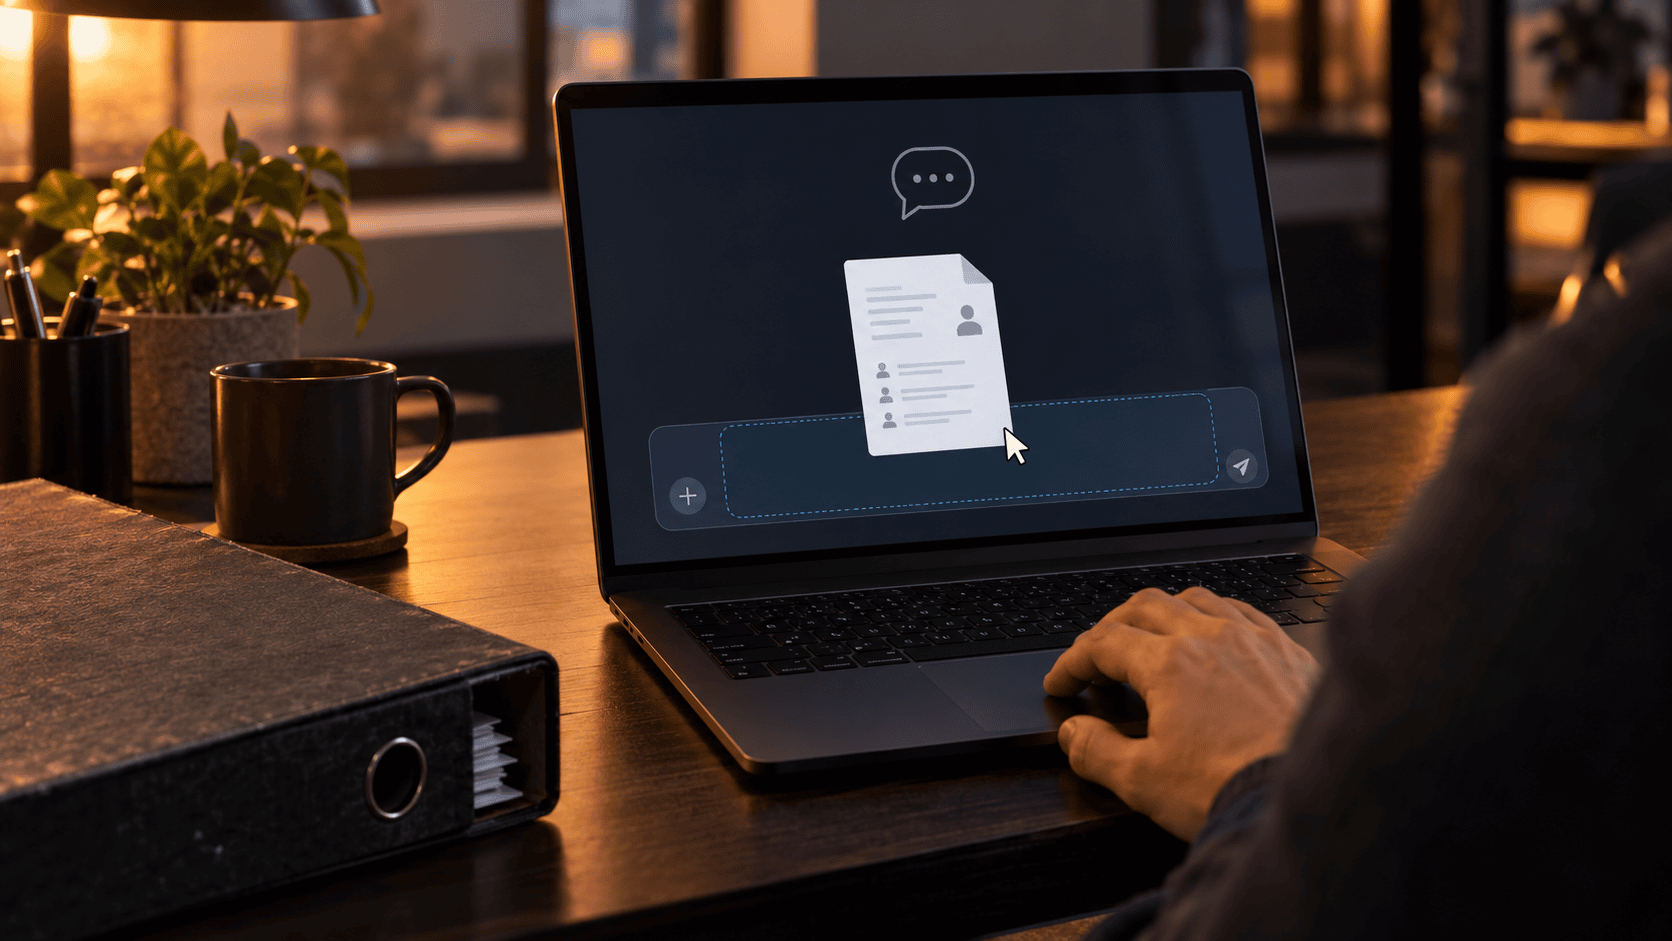
Jeres persondatapolitik dækker oplysninger i kundesystemet og i databaserne. Den dækker ikke det, en medarbejder tastede ind i et AI-værktøj i går.
Politikkerne er ældre end værktøjerne
De fleste er skrevet før generativ AI. De dækker persondata i systemer, virksomheden kontrollerer.
Ikke det, der sker, når en medarbejder uploader et mødereferat med kundenavne til et AI-værktøj for at spare tyve minutter.
Jeg har læst 345 siders vilkår
Fra ni AI-platforme. Billedet er ensartet nok til at kunne opsummeres.
Gratisversioner bruger som standard input til modeltræning. Erhvervs- og myndighedsversioner gør det typisk ikke.
Men vilkårene ændrer sig, og undtagelserne er flere end de fleste tror. Hos én platform kan samtaler gennemgås af mennesker. Hos en anden afhænger det af, om medarbejderen bruger firmaets aftale eller sin egen gratiskonto. Hos en tredje trænes der på brugerindhold, medmindre brugeren bor i EU og aktivt har fravalgt.
Kravet er ikke til forhandling
Persondataforordningen kræver en databehandleraftale med enhver tredjepart, der behandler personoplysninger på virksomhedens vegne.
Har I en databehandleraftale med de AI-platforme, jeres medarbejdere bruger?
Hos langt de fleste virksomheder er svaret nej. Ikke fordi nogen har besluttet at undlade det, men fordi ingen har besluttet, at AI-værktøjer overhovedet er databehandlere.
Det er samme mønster som i de afgørelser, hvor fraværet af en aftale i sig selv var overtrædelsen.
Tre ting I kan gøre
Find ud af, hvilke AI-værktøjer der faktisk bruges hos jer. Spørg afdelingerne uden konsekvens for svaret.
Afgør, hvilke datatyper der må deles med et AI-værktøj, og skriv det ned. Uden en beslutning bliver svaret i praksis alt.
Indgå databehandleraftale på de værktøjer, I beholder, og luk resten med et godkendt alternativ.
Hvad står der i jeres politik
Nævner jeres persondatapolitik AI-værktøjer med et ord?
En IT-sikkerhedspolitik er det dokument, reglerne hører hjemme i, og som et tilsyn spørger efter først.
Har du brug for at få jeres politik opdateret? Kontakt Nielco IT på telefon 70 13 63 23 eller via kontaktformularen.
Gør som 4.400 andre. Få mønstre fra 500 dokumenterede sager og konkrete anbefalinger om cybersikkerhed og digital suverænitet hver 14. dag.